¿qué es un helm chart de kubernetes?
Un Helm Chart es un paquete versionado de manifiestos que define todo lo que necesita tu componente (archivos YAML + valores). Con un comando instalas/actualizas/desinstalas el conjunto completo.
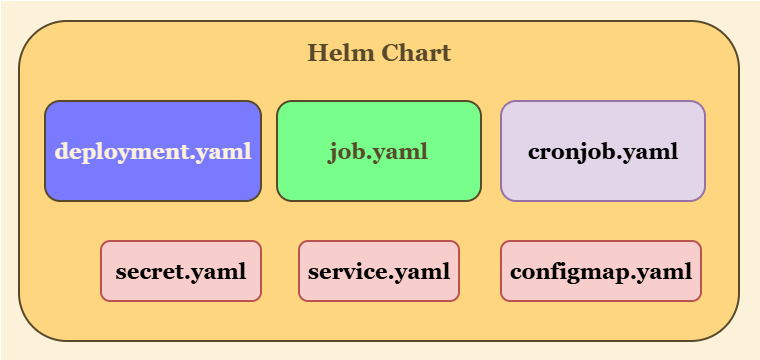
estructura típica de un chart
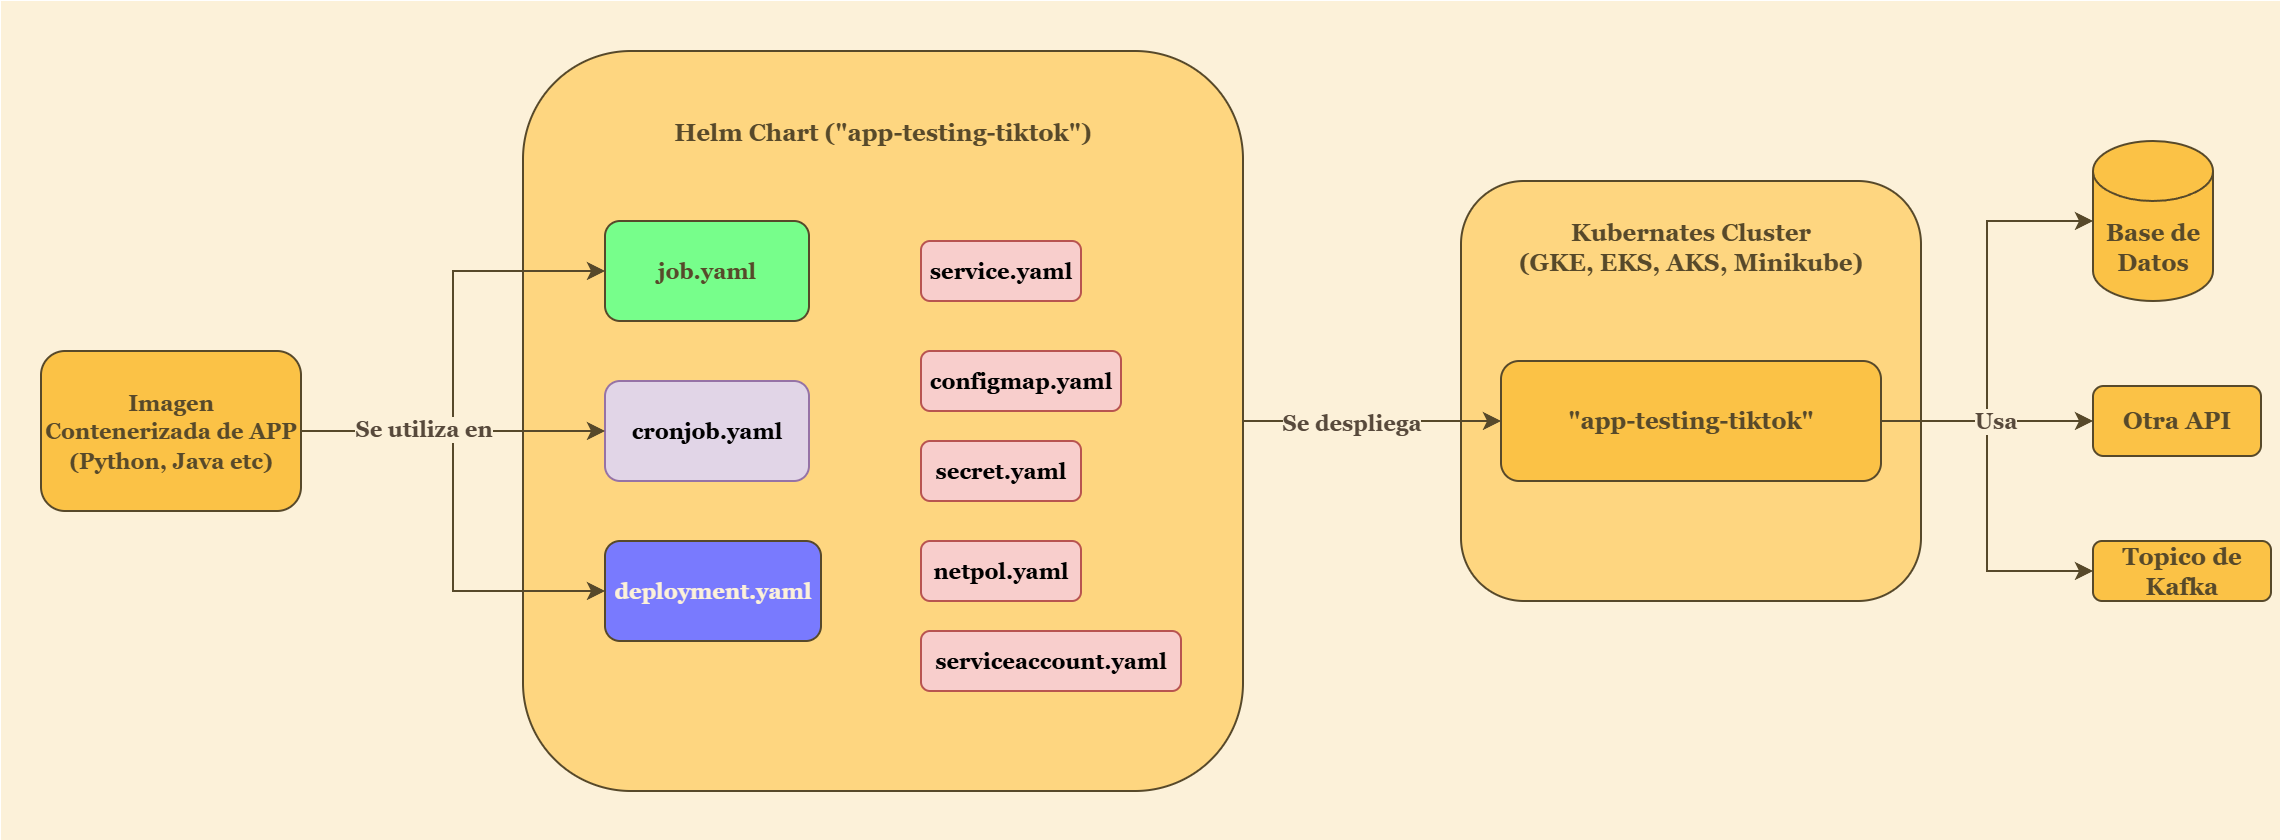
Resumen: además de los workloads, un chart incluye recursos de soporte:
- service.yaml (svc): endpoint estable para llegar a los pods. Tipos comunes:
ClusterIP,NodePortyLoadBalancer. - configmap.yaml: pares clave/valor no sensibles (envs o archivos) para configuración.
- secret.yaml / externalsecret: credenciales/datos sensibles. ExternalSecret sincroniza desde un gestor externo (GCP/AWS/Vault) hacia un
Secretdel clúster. - netpol.yaml (NetworkPolicy): lista blanca de tráfico (ingress/egress) entre pods/namespaces/puertos.
- serviceaccount.yaml: identidad de ejecución asociada a permisos (RBAC/Workload Identity).
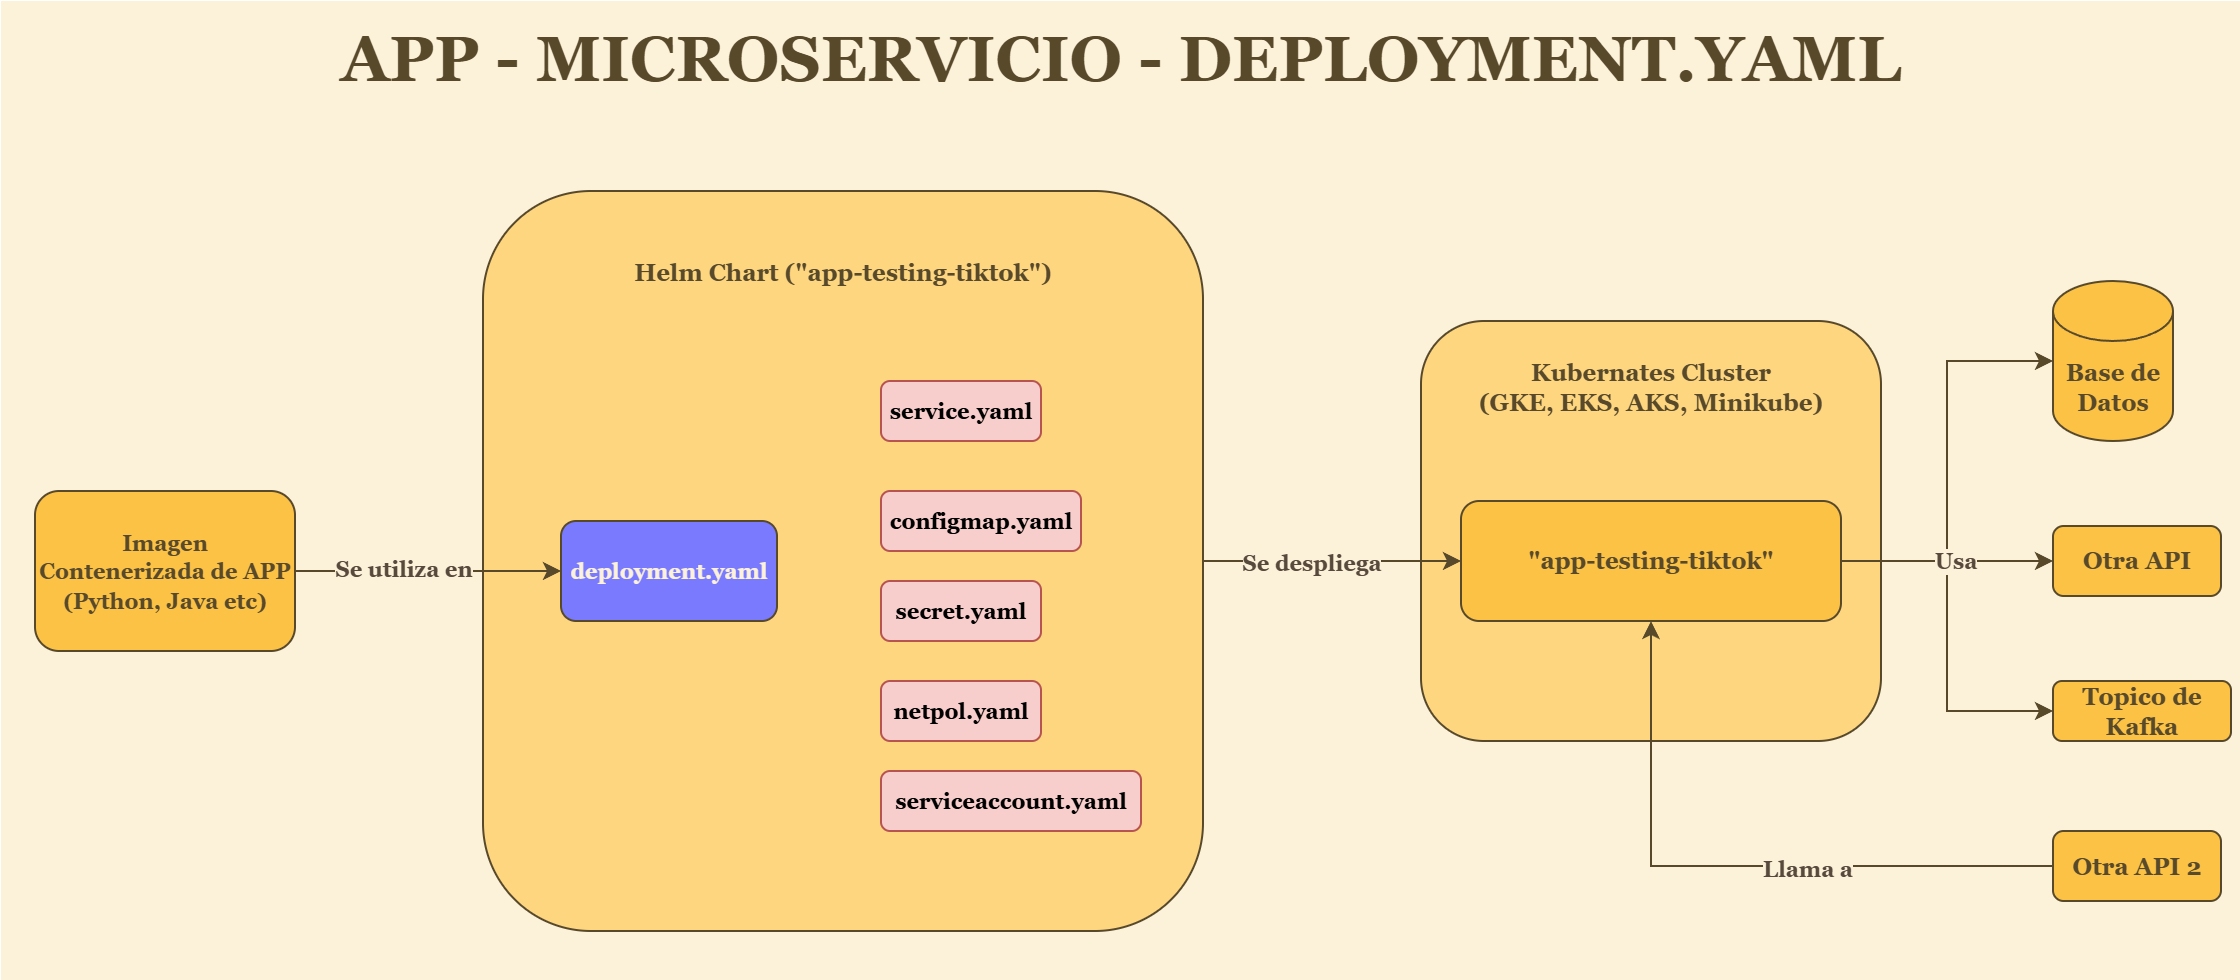
api rest — deployment.yaml
Workload para procesos long running (APIs, workers). Se escala con réplicas y se actualiza con rolling updates sin downtime.
deployment.yaml
apiVersion: apps/v1
kind: Deployment
metadata:
  name: backend-api
spec:
  replicas: 1
  selector:
    matchLabels:
      app: backend
  template:
    metadata:
      labels:
        app: backend
    spec:
      containers:
        - name: api
          image: myapi:latest
          ports:
            - containerPort: 8080
API expuesta a 8080; se escala con 'replicas'.
migración inicial — job.yaml
Un Job ejecuta una vez y termina (éxito/error). Útil para migraciones, seeders y tareas puntuales.
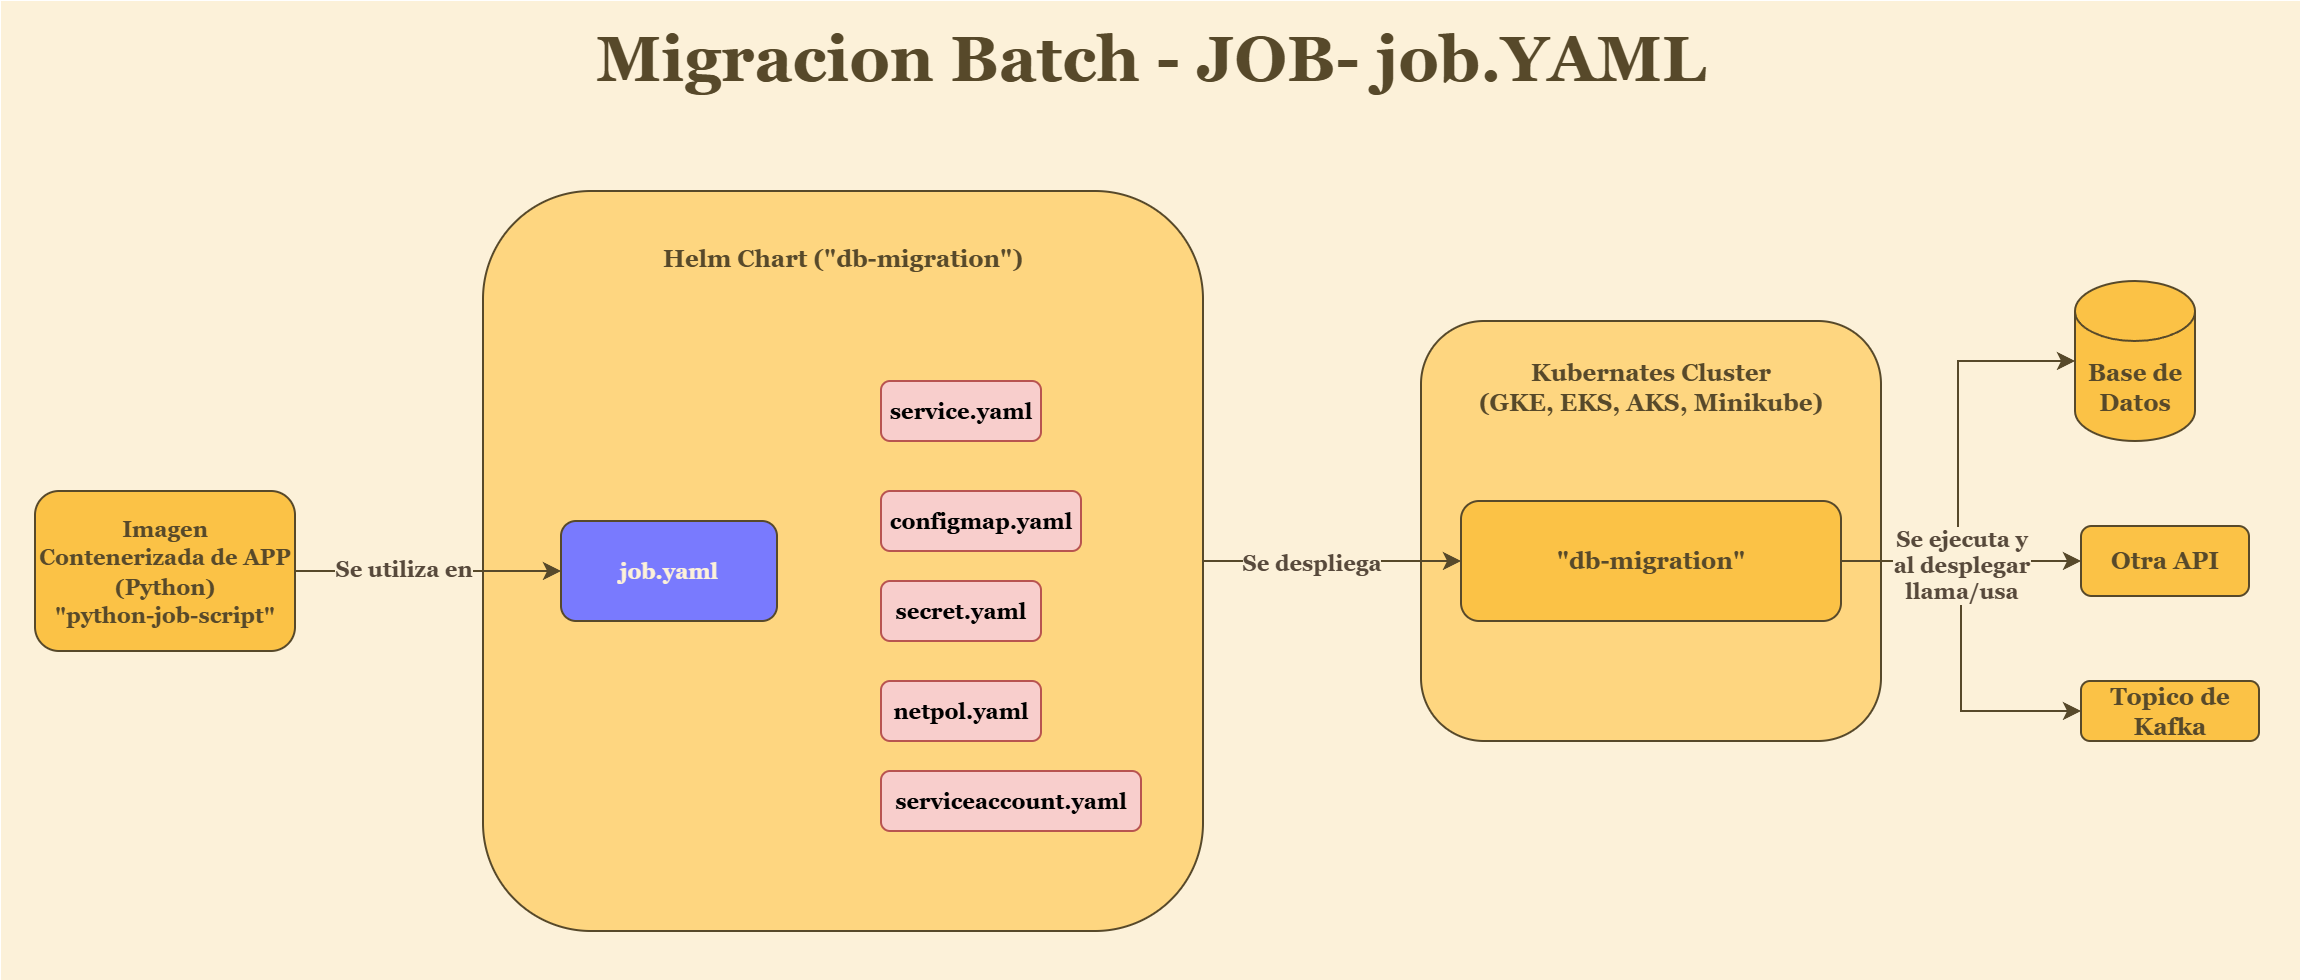
job.yaml
apiVersion: batch/v1
kind: Job
metadata:
  name: db-migration
spec:
  template:
    spec:
      restartPolicy: OnFailure
      containers:
        - name: migrador
          image: myapp:latest
          command: ["python", "migrate.py"]
Reintenta según restartPolicy=OnFailure y luego finaliza.
pipeline cada 10 min — cronjob.yaml
Un CronJob programa Jobs con una expresión cron. Ideal para limpiezas, sincronizaciones y ETLs ligeras.
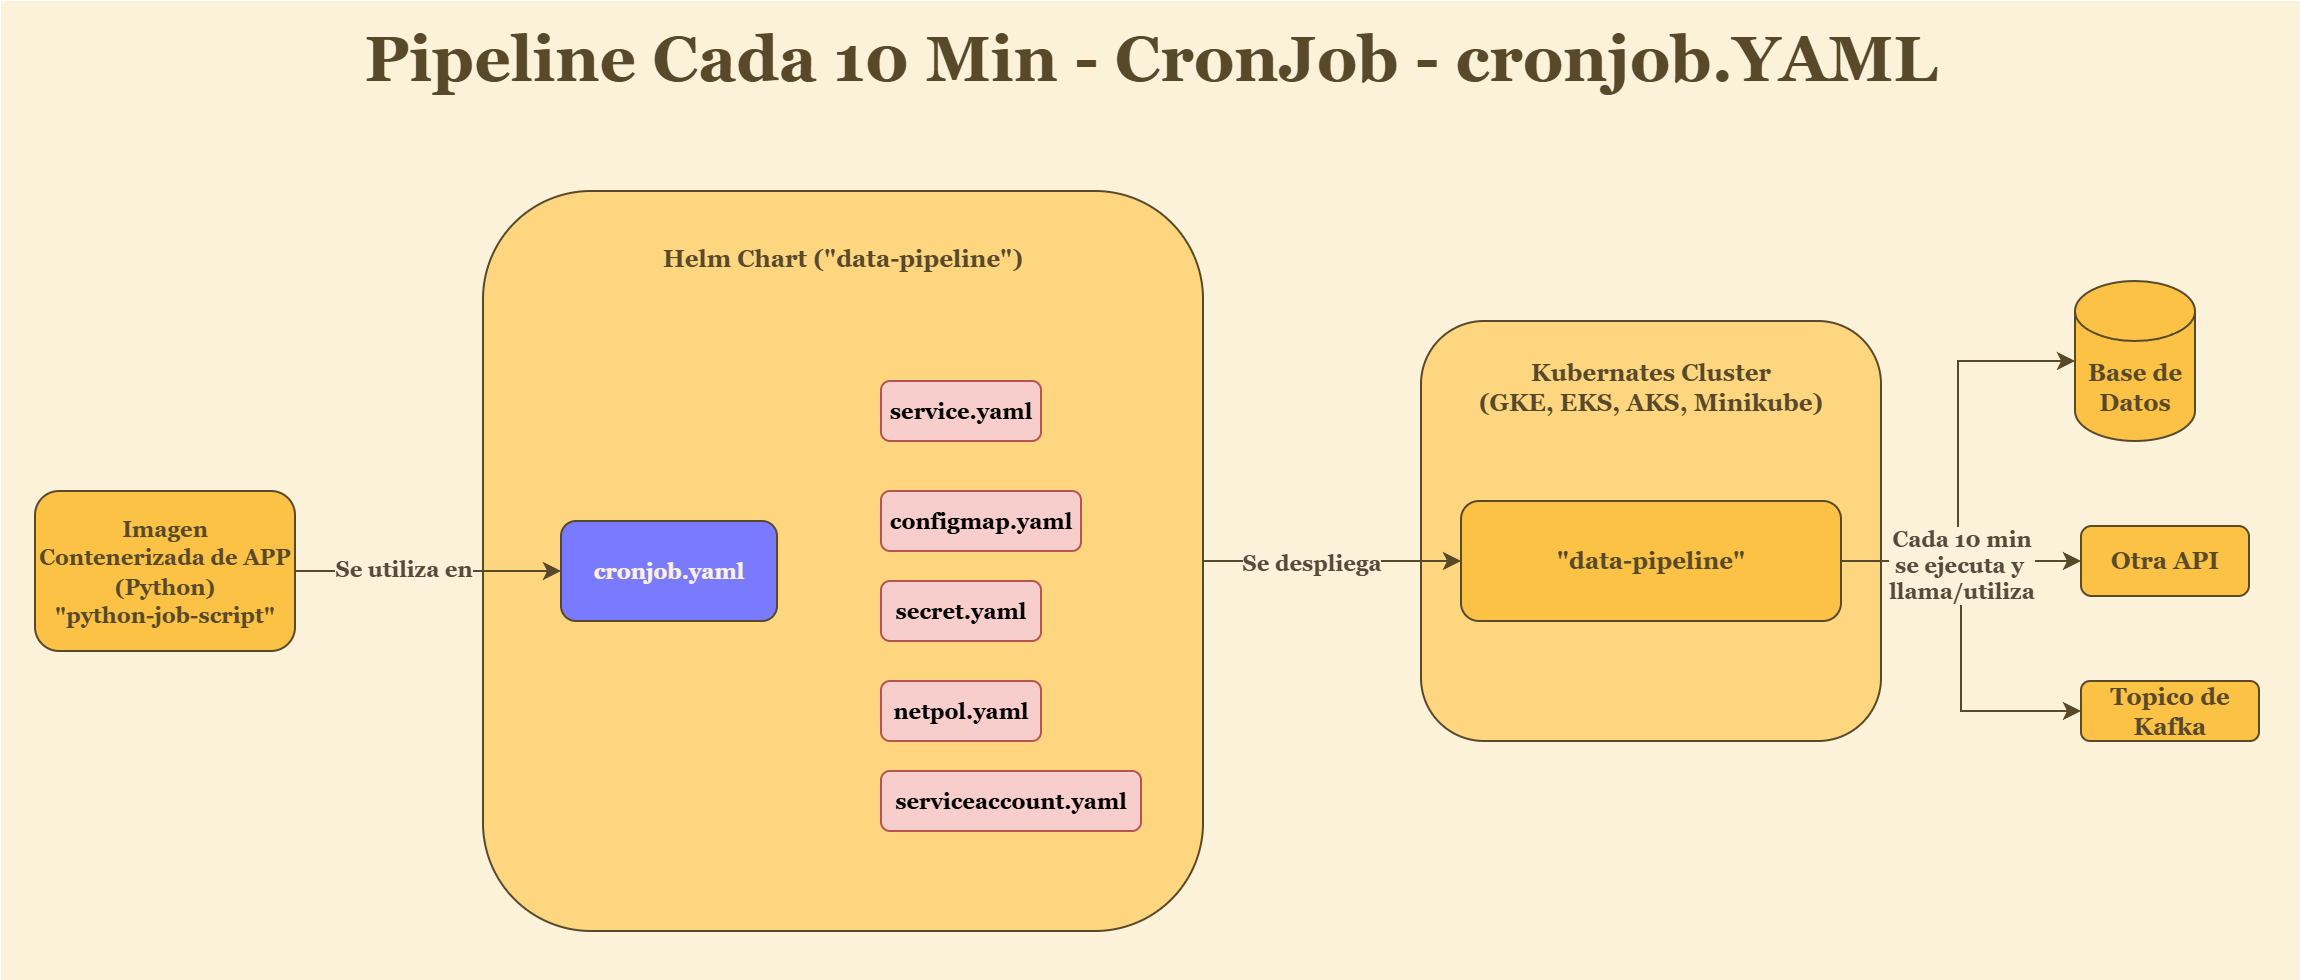
cronjob.yaml
apiVersion: batch/v1
kind: CronJob
metadata:
  name: data-pipeline
spec:
  schedule: "*/10 * * * *"
  jobTemplate:
    spec:
      template:
        spec:
          restartPolicy: OnFailure
          containers:
            - name: cleaner
              image: datapipeline:latest
              args: ["run-cleaning"]
Dispara un Job cada 10 minutos para ejecutar 'run-cleaning'.
recursos complementarios (explicado)
- Service (svc): Crea un DNS interno estable.
ClusterIPexpone dentro del clúster;LoadBalancercrea un balanceador externo en GKE. - ConfigMap: Config no sensible. Se monta como archivo o env vars; cambiarlo no requiere reconstruir la imagen.
- Secret / ExternalSecret: Para credenciales. ExternalSecret sincroniza secret managers externos con
Secretnativo. - NetworkPolicy (netpol): Controla quién puede hablar con quién (ingress/egress) por puertos/labels/namespaces.
- ServiceAccount: Identidad de los pods. Se vincula a permisos (RBAC) y a Workload Identity para acceder a APIs cloud.
beneficios de estandarizar con helm + gke
- Repetible: mismo chart para dev/stage/prod, cambiando sólo valores.
- Auditable: releases versionados; fácil rollback.
- Productivo: comandos simples para instalar/actualizar y CI/CD directo.